Auftragsverarbeitung (AVV) nach Art. 28 DSGVO für Kanzleien
Auftragsverarbeitung und AVV nach Art. 28 DSGVO: Wann Kanzleien einen AV-Vertrag brauchen, was hineingehört und warum er allein nicht genügt.
TL;DR: Sobald eine Kanzlei personenbezogene Daten von einem externen Dienstleister verarbeiten lässt, etwa in einer Cloud-Software, braucht sie einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Für Kanzleien reicht dieser Vertrag allein jedoch nicht: Die anwaltliche Verschwiegenheit verlangt zusätzlich eine Verpflichtung des Dienstleisters nach § 203 StGB und § 43e BRAO. Wer beide Ebenen kennt, wählt Software rechtssicher aus.
Sobald eine Kanzlei eine Cloud-Software einsetzt, verlassen Mandantendaten das eigene Haus und landen auf den Servern des Anbieters. Genau hier stellt sich die Frage nach der Auftragsverarbeitung. Der zugehörige Vertrag, kurz AVV, ist schnell unterschrieben, doch für Kanzleien steckt in dem Thema mehr als bei einem gewöhnlichen Unternehmen. Dieser Beitrag erklärt, was Auftragsverarbeitung bedeutet, wann ein AVV Pflicht ist, was hineingehört und warum er in der Kanzlei allein nicht ausreicht.
Was ist Auftragsverarbeitung? Definition für Kanzleien
Von Auftragsverarbeitung spricht man, wenn ein externer Dienstleister personenbezogene Daten weisungsgebunden im Auftrag eines anderen verarbeitet, ohne eigene Zwecke damit zu verfolgen. Der Dienstleister entscheidet also nicht selbst, was mit den Daten geschieht, sondern setzt nur um, was die auftraggebende Stelle vorgibt.
Ein Beispiel aus dem Kanzleialltag: Nutzt eine Kanzlei eine cloudbasierte Kanzleisoftware, verarbeitet der Anbieter die dort gespeicherten Mandantendaten technisch, entscheidet aber nichts über deren Inhalt oder Verwendung. Der Anbieter ist damit Auftragsverarbeiter, die Kanzlei bleibt die verantwortliche Stelle.
Diese Rollenverteilung ist der Kern des Themas. Die Verantwortung für die Daten bleibt bei der Kanzlei, auch wenn die Technik bei einem Dritten liegt. Genau deshalb schreibt das Gesetz einen Vertrag vor, der die Pflichten beider Seiten festhält.
Wann ist ein Auftragsverarbeitungsvertrag (AVV) Pflicht?
Die rechtliche Grundlage ist Art. 28 der Datenschutz-Grundverordnung (DSGVO). Danach muss ein Vertrag zur Auftragsverarbeitung geschlossen werden, sobald ein Dienstleister personenbezogene Daten im Auftrag verarbeitet. Für Kanzleien ist das der Regelfall, sobald sie externe Software oder Dienste einsetzen, in denen Mandantendaten anfallen.
Typische Fälle in der Kanzlei:
- Cloudbasierte Kanzleisoftware
- E-Mail- und Office-Dienste eines externen Anbieters
- Buchhaltungs- oder Abrechnungssoftware
- Tools zur Dokumenten- oder Vertragsanalyse
- IT-Dienstleister mit Zugriff auf Systeme, in denen Mandantendaten liegen
Ein AVV ist keine freiwillige Zusatzabsprache, sondern gesetzliche Pflicht. Fehlt er, ist die Datenweitergabe an den Dienstleister rechtswidrig und es drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des Jahresumsatzes. Verantwortlich bleibt dabei stets die auftraggebende Kanzlei, nicht der Dienstleister.
Auftragsverarbeitung in der Kanzlei: Verantwortlicher oder Auftragsverarbeiter?
An dieser Stelle entsteht schnell ein Missverständnis, das gerade für Kanzleien wichtig ist. Wenn eine Kanzlei ein Mandat bearbeitet, ist sie selbst keine Auftragsverarbeiterin ihrer Mandantschaft. Anwältinnen und Anwälte handeln berufsrechtlich eigenverantwortlich und entscheiden fachlich unabhängig, wie sie ein Mandat führen. Damit sind sie datenschutzrechtlich eine eigene verantwortliche Stelle, nicht weisungsgebundene Verarbeiter.
Für die Praxis heißt das: Die Kanzlei schließt einen AVV nicht mit ihrer Mandantschaft, sondern mit ihren eigenen Dienstleistern, also mit dem Softwareanbieter, dem Cloud-Hoster oder dem IT-Betrieb. In dieser Konstellation ist die Kanzlei die auftraggebende, verantwortliche Seite.
AVV nach Art. 28 DSGVO: die Pflichtinhalte im Überblick
Art. 28 DSGVO gibt die Pflichtinhalte vor, die ein AVV abdecken muss. Fehlt einer davon, gilt der Vertrag als mangelhaft und bietet keinen verlässlichen Schutz.
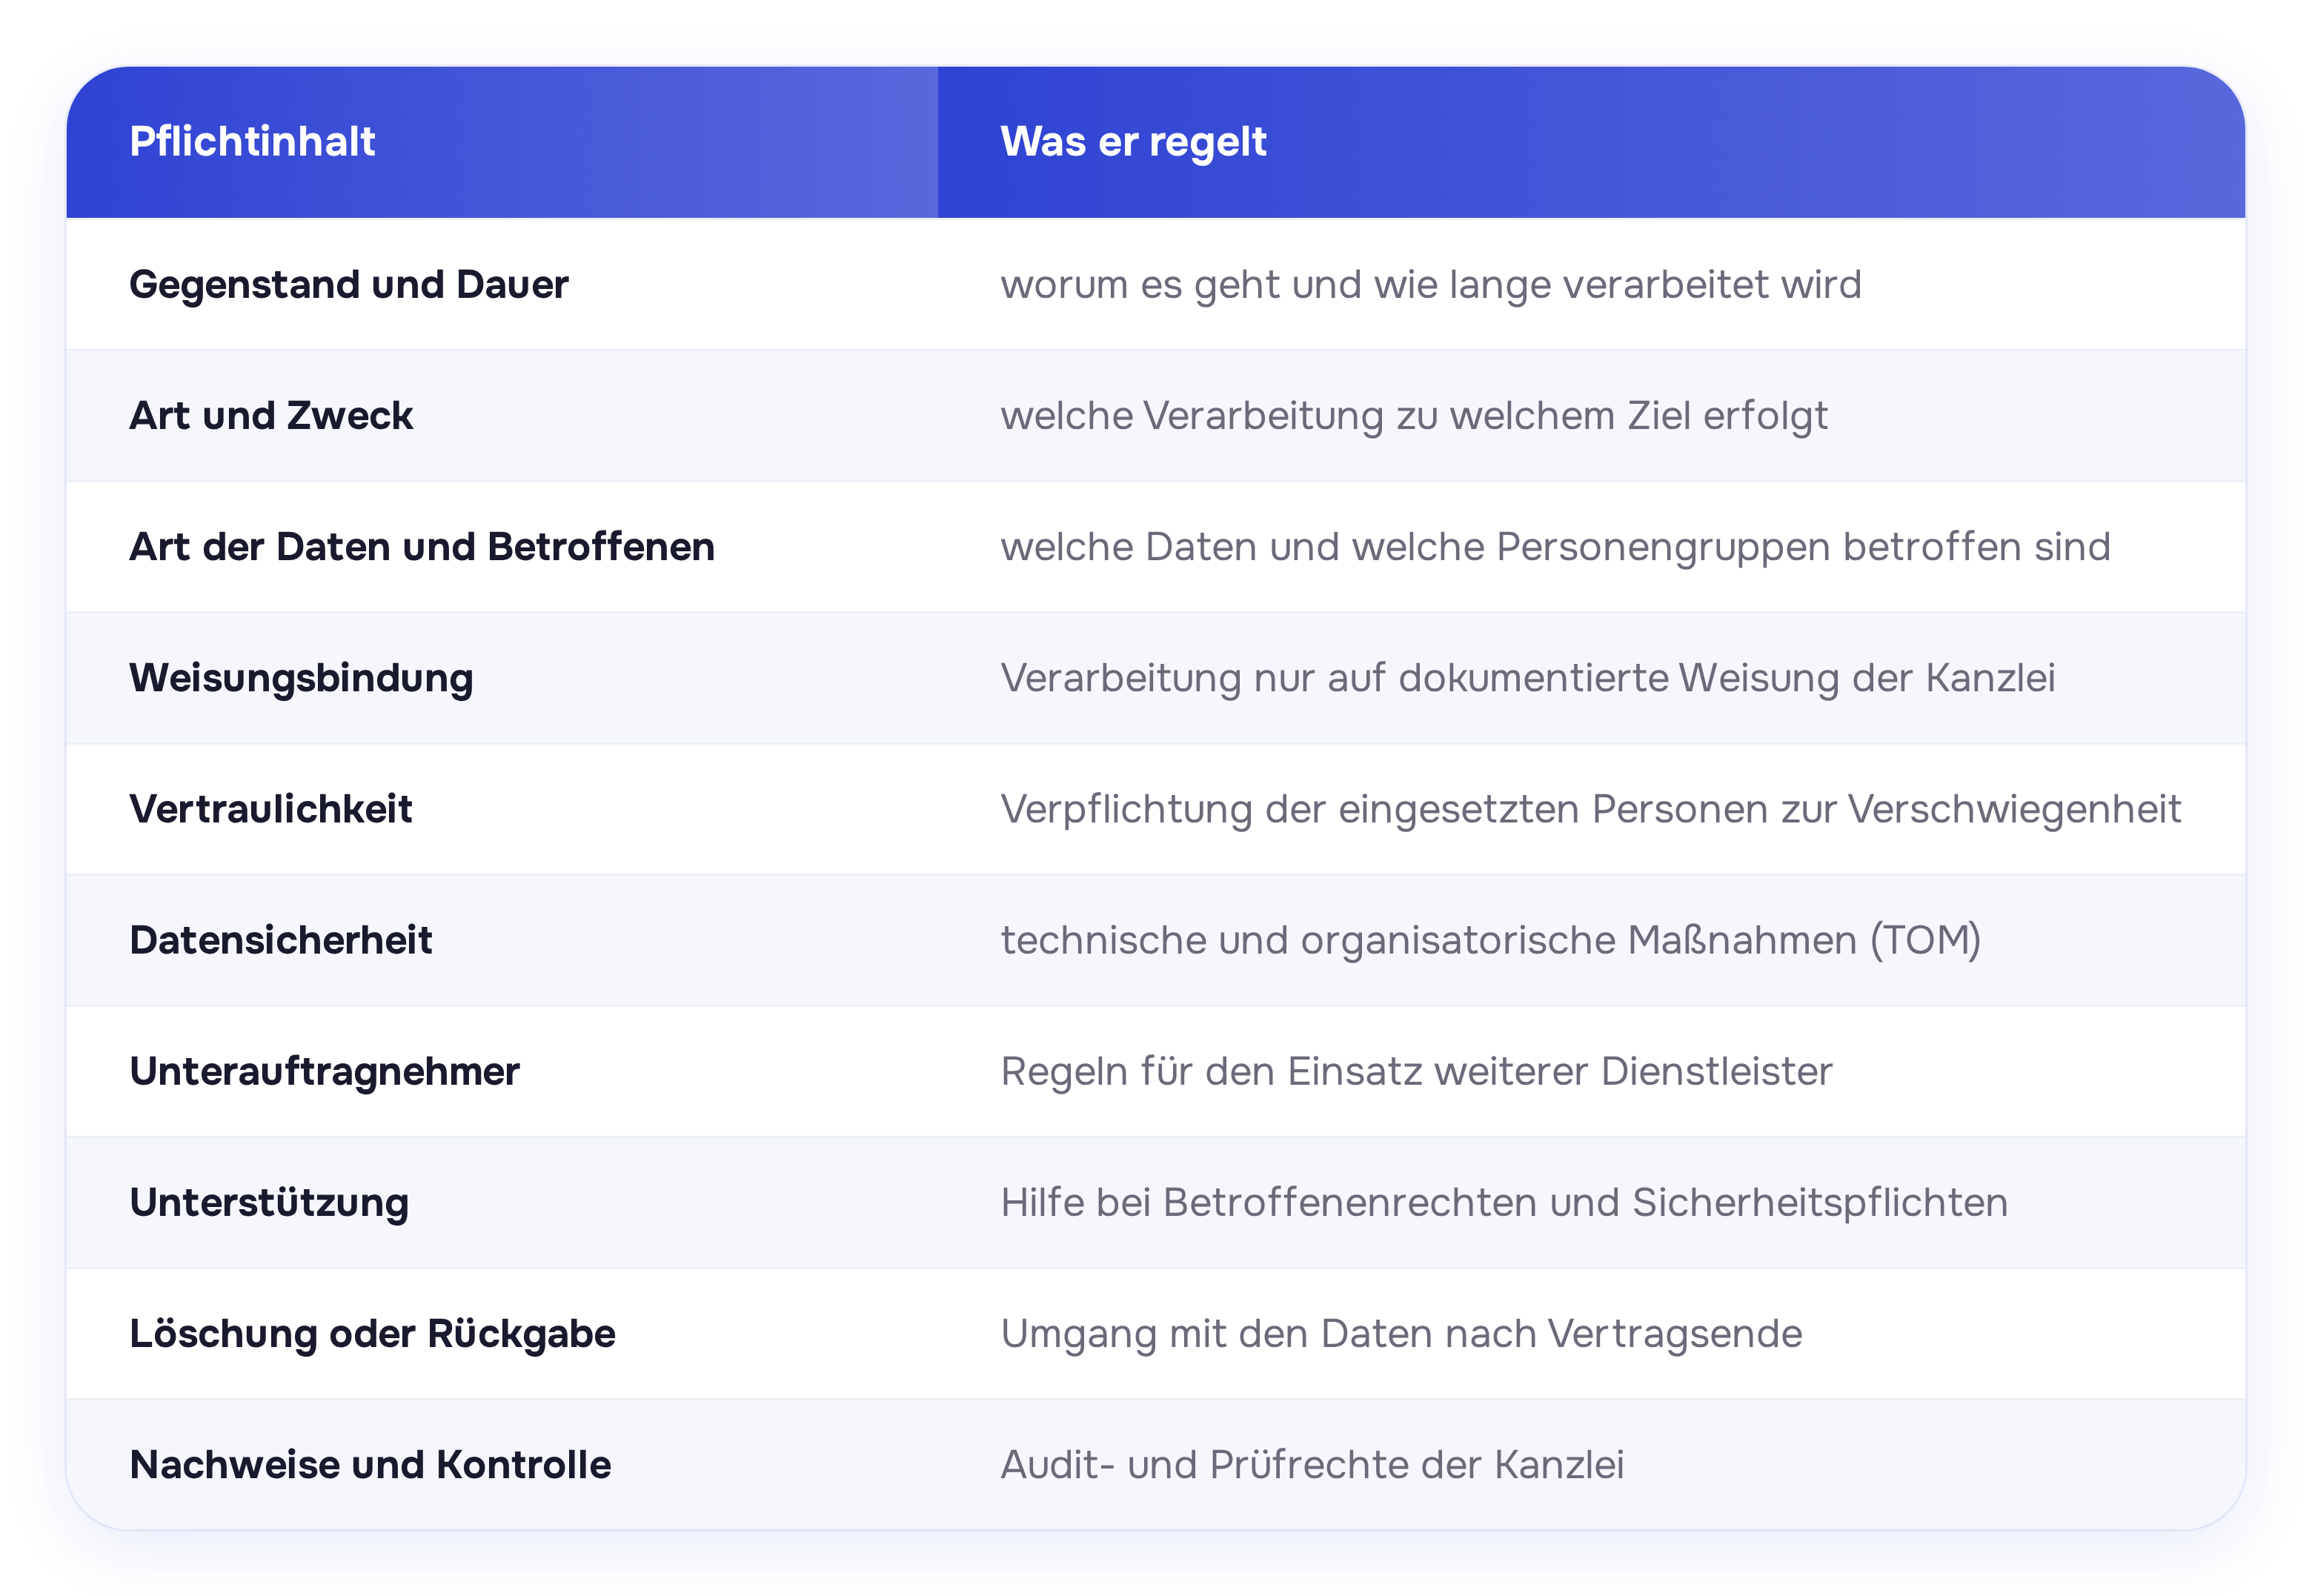
Zwei Punkte verdienen besondere Aufmerksamkeit. Die technischen und organisatorischen Maßnahmen, kurz TOM, sollten als konkrete Anlage beiliegen und den tatsächlichen Schutz beschreiben, statt allgemein zu bleiben. Die Liste der Unterauftragnehmer sollte vollständig und aktuell sein, damit die Kanzlei weiß, wer Zugriff haben könnte. Ein AVV muss übrigens nicht handschriftlich unterschrieben werden, die elektronische Form nach Art. 28 Abs. 9 DSGVO genügt.
AVV und Verschwiegenheit: Warum § 203 StGB zusätzlich gilt
Für ein normales Unternehmen ist die Sache mit dem AVV nach Art. 28 DSGVO erledigt: Vertrag unterschrieben, Datenschutz geregelt. Für eine Kanzlei gilt das nicht. Hier kommt eine zweite Ebene hinzu.
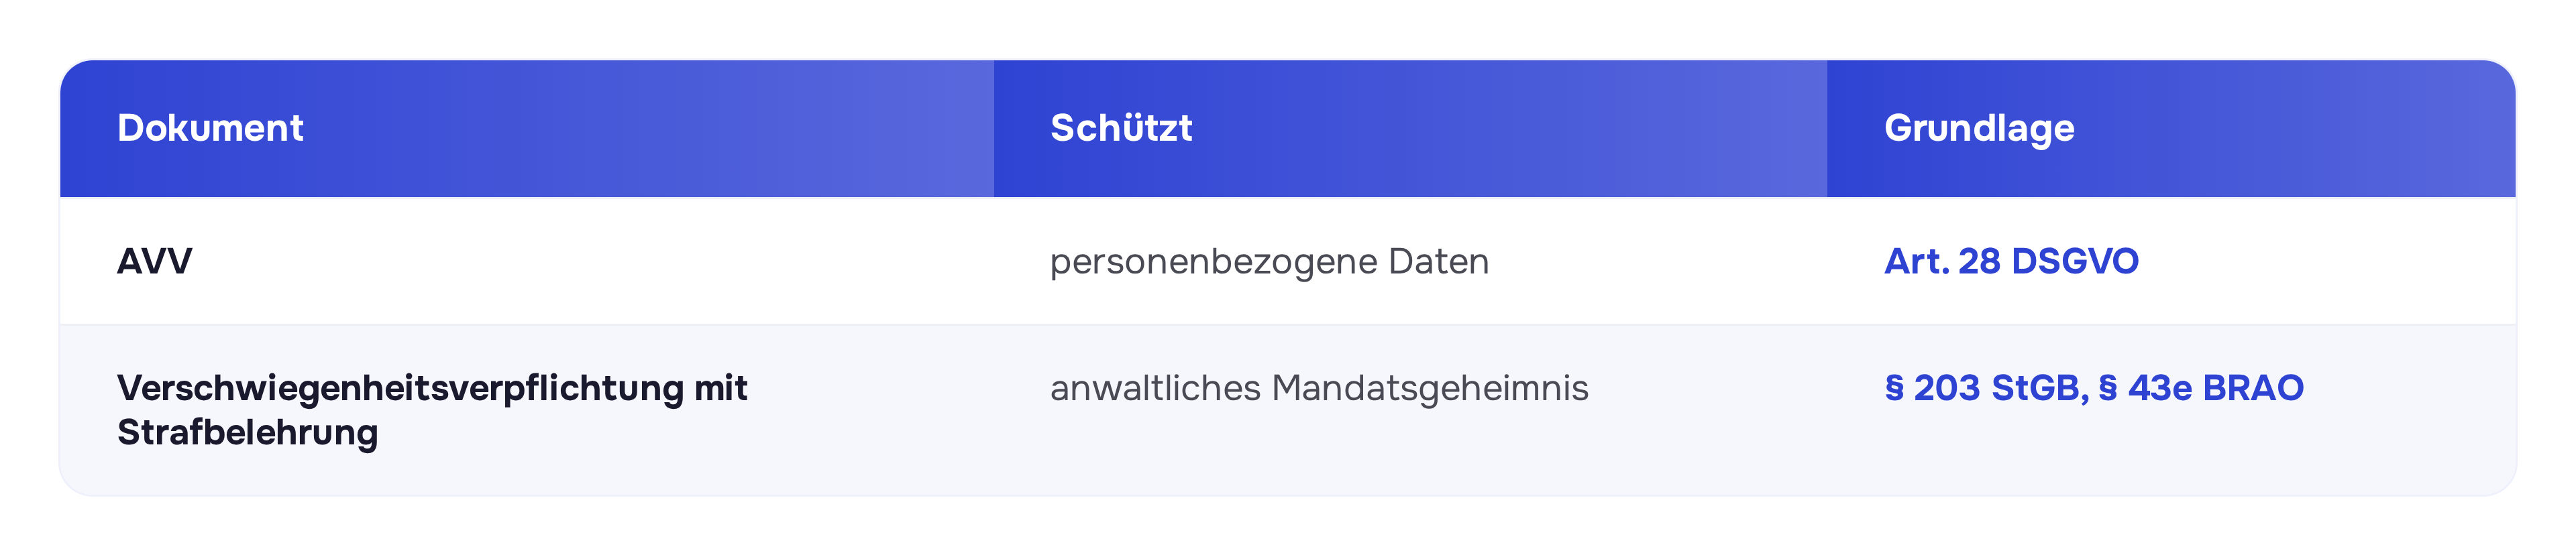
Der Grund ist die anwaltliche Verschwiegenheitspflicht. Ein Auftragsverarbeitungsvertrag schützt personenbezogene Daten, mehr nicht. Das Mandatsgeheimnis, also alles, was die Mandantschaft ihrer Kanzlei anvertraut, fällt unter ein eigenes Gesetz: § 203 StGB. Datenschutz und Verschwiegenheit sind zwei verschiedene Dinge und jedes braucht seinen eigenen Vertrag.
Was heißt das konkret? Sobald ein Dienstleister, etwa der Anbieter einer Cloud-Kanzleisoftware, Mandantendaten auch nur sehen könnte, wird er rechtlich zur „mitwirkenden Person". Und mitwirkende Personen dürfen Kanzleien nur einbinden, wenn sie den Dienstleister ausdrücklich zur Verschwiegenheit verpflichten und ihn über die Strafe bei einem Verstoß aufklären. Fehlt diese Verpflichtung, macht sich die Kanzlei selbst strafbar, auch dann, wenn nie etwas passiert.
Diese Möglichkeit gibt es erst seit 2017. Damals wurde § 203 StGB reformiert, sodass Anwältinnen und Anwälte externe IT-Dienstleister und Cloud-Anbieter überhaupt nutzen dürfen. 2022 kam mit § 43e BRAO eine berufsrechtliche Regel dazu, die genau festlegt, unter welchen Bedingungen eine Kanzlei einen Dienstleister einsetzen darf, und die bei Anbietern außerhalb der EU strenger ist.
Die Merkregel für die Praxis ist einfach: Für eine Kanzlei gehören zwei Verträge zusammen, bevor die erste Mandantendatei in eine Software wandert, der AVV nach Art. 28 DSGVO und die Verschwiegenheitsverpflichtung nach § 203 StGB und § 43e BRAO.
Cloud-Software und AVV: Worauf Kanzleien bei der Auswahl achten
Die gute Nachricht zuerst: Eine Kanzlei muss sich um die Verträge nicht allein kümmern. Ein Anbieter, der auf Kanzleien spezialisiert ist, liefert die passenden Dokumente gleich mit. Bei der Wahl einer Cloud-Kanzleisoftware lohnt es sich deshalb, gezielt nachzufragen und ein paar Punkte abzuhaken.
Diese Fragen sollten Sie jedem Anbieter stellen:
- Gibt es einen vollständigen AVV nach Art. 28 DSGVO? Der Auftragsverarbeitungsvertrag ist Pflicht, er sollte fertig bereitliegen und nicht erst angefordert werden müssen.
- Gibt es eine Verschwiegenheitsverpflichtung nach § 203 StGB und § 43e BRAO? Das ist der zweite Vertrag, der speziell für Kanzleien nötig ist. Wichtig: Er sollte eine dokumentierte Belehrung über die Strafe bei einem Verstoß enthalten.
- Wo stehen die Server? Für den Datenschutz in der Kanzlei sollte der Serverstandort in Deutschland oder zumindest in der EU liegen und konkret benannt sein, nicht nur vage als „Server in Europa".
- Wer sind die Unterauftragnehmer? Eine Cloud-Software arbeitet oft mit weiteren Dienstleistern zusammen. Die Kanzlei braucht eine vollständige, aktuelle Liste, mit Zweck und Standort jedes einzelnen.
- Sind die Mandantendaten verschlüsselt und die Zugriffe protokolliert? Verschlüsselung schützt die Daten, und ein Protokoll zeigt jederzeit, wer wann auf welche Mandatsdaten zugegriffen hat.
- Bei KI-Funktionen: Ist das Training mit Ihren Daten ausgeschlossen? Nutzt die Software künstliche Intelligenz, sollte vertraglich festgehalten sein, dass die eingegebenen Mandantendaten nicht zum Training des Modells verwendet werden.
Ein letzter Punkt betrifft die Kanzlei selbst. Die Verantwortung für die Auswahl des Anbieters bleibt bei ihr und diese Entscheidung sollte kurz dokumentiert werden: Welche Zertifizierungen hat der Anbieter, wo liegt das Hosting, welche Nachweise gibt es? Eine nachvollziehbare Entscheidung gehört zur Sorgfaltspflicht und schützt die Kanzlei im Zweifel.
Fazit: Auftragsverarbeitung in der Kanzlei rechtssicher regeln
Die Auftragsverarbeitung ist kein bürokratisches Beiwerk, sondern die Grundlage dafür, dass eine Kanzlei externe Software rechtssicher nutzen darf. Ein AVV nach Art. 28 DSGVO ist dabei Pflicht, für die Kanzlei aber nur die erste von zwei Ebenen: Die anwaltliche Verschwiegenheit verlangt zusätzlich eine Verpflichtung des Dienstleisters nach § 203 StGB und § 43e BRAO. Wer beide Verträge kennt und bei der Anbieterwahl darauf achtet, kann digitale Werkzeuge einsetzen, ohne das Mandatsgeheimnis zu gefährden. Die cloud-native Kanzleisoftware von iusta wird in deutschen Rechenzentren betrieben und bringt die nötigen vertraglichen Grundlagen mit.
FAQ